


Канали для заявників в середніх підприємствах, які працюють в ЄС, мають забезпечувати безпечні та конфіденційні канали повідомлення, структурований кейс-менеджмент, автоматизацію робочих процесів, доступ на основі ролей, надійний журнал подій, а також інструменти, що відповідають чинним вимогам щодо повідомлень про порушення та захисту даних.
Належна система має охоплювати весь життєвий цикл розгляду повідомлень — від отримання повідомлення до призначення відповідального, розслідування кейсу, спілкування з заявником, документування рішень та контролю за виконанням коригувальних заходів.
Які функції має виконувати ПЗ для внутрішніх повідомлень?
Спеціалізоване рішення для повідомлень поєднує безпечний обмін інформацією зі структурованими робочими процесами, засобами контролю конфіденційності, кейс-менеджментом та журналом подій. Для комплаєнс-команд це не просте отримання повідомлення, а послідовне управління ним — від моменту надходження до вирішення.
Ефективна система подання повідомлень має допомагати організації:
-
отримувати повідомлення через безпечні канали;
-
захищати особистість та конфіденційність заявників;
-
комунікувати з заявниками протягом усього розслідування;
-
призначати відповідальних за кейси;
-
встановлювати терміни та нагадування;
-
автоматизувати повторювані етапи робочого процесу;
-
обмежувати доступ до конфіденційної інформації;
-
вести повний журнал подай;
-
та документувати розслідування й їхні результати.
Ці можливості є особливо важливими, коли повідомлення містять персональні дані, повідомлення про співробітників або керівників або інформацію, яка може створити юридичні ризики чи ризики для репутації.
Які вимоги встановлює Директива ЄС про викривачів?
Директива ЄС про викривачів встановлює єдині базові вимоги до процедур внутрішнього повідомлення на території всього ЄС. Загалом вона вимагає від приватних компаній, у яких працює 50 або більше працівників, створити внутрішні канали для повідомлень.
Компанії, у яких працює від 50 до 249 працівників, можуть спільно використовувати платформи для прийому повідомлень та проведення розслідувань, при цьому залишаючись відповідальними за дотримання конфіденційності, надання зворотного зв’язку та усунення виявлених порушень.
Внутрішні процедури повідомлення повинні забезпечувати конфіденційність заявника та інших осіб, згаданих у повідомленні, а також запобігати доступу до нього сторонніх осіб.
Крім того, компанії повинні підтвердити отримання повідомлення протягом семи днів, призначити неупереджену особу або підрозділ для подальшого розгляду, підтримувати зв’язок з заявником, та надати відповідь у розумний строк, що не перевищує трьох місяців.
Директива також вимагає, щоб канали для повідомлень підтримували як письмові, так і усні повідомлення, причому усне повідомлення може здійснюватися по телефону або за допомогою інших голосових систем.
Компанії ЄС також повинні враховувати національне законодавство, що імплементує Директиву, у кожній країні, де вони здійснюють свою діяльність.
На що слід звернути увагу середнім підприємствам, які працюють в ЄС?
1. Безпечні та конфіденційні канали повідомлення
Довіра є основою внутрішнього повідомлення про порушення. Співробітники та інші зацікавлені сторони повинні розуміти, як захищається їхня інформація та чи можуть вони подавати повідомлення анонімно або конфіденційно.
Платформа для повідомлень повинна забезпечувати безпечні канали та дозволяти організаціям підтримувати зв’язок із автором повідомлення протягом усього процесу. У випадках, коли передбачено можливість анонімного повідомлення, заявники повинні мати змогу продовжувати спілкуватися з командою реагування, не розкриваючи при цьому свою особу без необхідності.
Тому для компаній, які оцінюють питання приватності та конфіденційності, важливо вийти за межі стандартного шифрування та розглянути, чи весь процес повідомлення розроблений таким чином, щоб мінімізувати непотрібне розкриття особи та даних.
2. Автоматизація робочих процесів
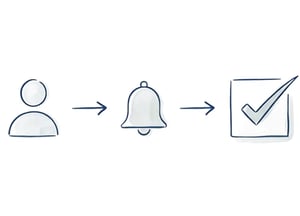
Отримання звернення — це лише початок. Комплаєнс-командам потрібен узгоджений процес сортування, розподілу, розслідування, ескалації, подальшого супроводу та закриття кейсів.
Сучасне програмне забезпечення для повідомлень дозволяє автоматизувати такі завдання, як:
-
призначення відповідального кейс-менеджера;
-
встановлення термінів виконання;
-
надсилання нагадувань та повідомлень;
-
зміна пріоритетів або статусів;
-
розподіл повідомлень за категоріями, місцем розташування або бізнес-підрозділами;
-
запуск процедур ескалації; та
-
запуск заздалегідь визначених робочих процесів розслідування.
Такий вид автоматизації робочих процесів є особливо цінним для середніх підприємств, бо дозволить комплаєнс-підрозділам справлятися зі зростаючим обсягом звернень без значного збільшення адміністративних витрат.
Але автоматизація не замінює професійну комплаєнс-оцінку. Її мета — забезпечити більшу послідовність у виконанні повторюваних процесів та запобігти пропущенню важливих етапів або термінів.
3. Надійні засоби контролю доступу
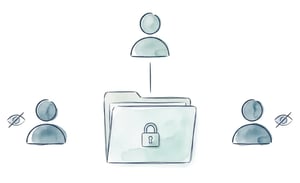
Конфіденційні звернення не повинні бути доступними для всіх співробітників організації.
Шукайте платформи, які підтримують доступ на основі ролей і дозволяють обмежувати доступ до кейсів відповідно до організаційної структури, регіону, підрозділу, процедури або індивідуальних повноважень.
Контроль доступу стає особливо важливим, коли звернення стосується вищого керівництва, самої комплаєнс-команди або інших осіб, які зазвичай мають доступ до кейсів. Система повинна давати можливість обмежувати доступ до таких кейсів або перенаправляти їх, не розкриваючи при цьому конфіденційну інформацію без необхідності.
4. Надійні аудиторські сліди
Ефективна система повинна забезпечувати чіткий облік того, що відбувалося протягом розгляду кожного кейсу.
Журнал аудитора повинен фіксувати дії, такі як призначення завдань, зміни статусу, доступ, рішення, етапи розслідування та подальші заходи. Вони також повинні давати змогу визначити, коли відбулася дія та хто її виконав.
Для комплаєнс-фахівців це забезпечує важливий рівень підзвітності та спрощує внутрішні перевірки, аудити та запити регуляторних органів.
Структурований журнал аудитора також зменшує залежність від розрізнених листувань електронною поштою, електронних таблиць або записів, що ведуться вручну.
5. Забезпечення конфіденційності, безпеки та дотримання нормативних вимог
Для компаній, що працюють в ЄС, питання конфіденційності та безпеки слід оцінювати на організаційному, технічному та функціональному рівнях.
Компанії повинні враховувати, як постачальник послуг поводиться з:
-
особистими та чутливими даними;
-
шифруванням;
-
аутентифікацією користувачів;
-
доступом на основі ролей;
-
зберіганням даних;
-
хостингом та обробкою даних;
-
реагуванням на інциденти;
-
та управлінням конфіденційністю.
Зобов’язання за GDPR та чинне національне законодавство щодо викриття порушень повинні бути частиною цієї оцінки.
Сертифікати, такі як ISO 27001 щодо управління інформаційною безпекою та ISO 27701 щодо управління конфіденційністю інформації, можуть надати додаткові докази того, як постачальник послуг забезпечує безпеку та конфіденційність. Проте їх не слід розглядати як заміну власної юридичної оцінки організації.
Практичний посібник з прийняття рішень
Оцінюючи програмне забезпечення для внутрішніх звернень для середніх компаній в ЄС, поставте собі п’ять практичних запитань:
| Вимога | На що слід звернути увагу |
|---|---|
| Канали для повідомлень | Безпечні, доступні, багатомовні та анонімні/конфіденційні способи повідомлення |
| Автоматизація робочих процесів | Призначення кейсів, терміни виконання, повідомлення, ескалація, маршрутизація та автоматизація |
| Приватність та конфіденційність | Обмежений доступ, захист журналістів, безпечний обмін інформацією та мінімізація даних |
| Журнал аудитора | Детальні записи про хід розгляду кейсу, доступ до них, рішення та подальші дії з можливістю пошуку |
| Відповідність вимогам | Підтримка процесів, пов’язаних із Директивою ЄС, вимогами GDPR та відповідним національним законодавством |
Мета полягає не в тому, щоб вибрати платформу з найширшим переліком функцій. Мета полягає в тому, щоб знайти систему, яка зможе керувати повним циклом реагування на звернення, залишаючись при цьому практичною з огляду на чисельність та ресурси комплаєнс-команди.
Як Ethicontrol відповідає цим вимогам
Ethicontrol об’єднує на одній платформі канали повідомлення, управління справами, робочі процеси розслідувань, автоматизацію, контроль доступу та можливість аудиту.
Для автоматизації робочих процесів комплаєнс-команди можуть створювати правила, які автоматично розподіляють справи, призначають відповідальних, змінюють пріоритети або статуси, застосовують процедури та запускають заздалегідь визначені сценарії. Кейси також можуть бути ескальовані, коли в зверненні зазначені члени команди реагування або керівництво.
З метою забезпечення приватності та конфіденційності Ethicontrol використовує контроль доступу на основі ролей. Доступ можна регулювати на рівні кейсу або відповідно до процедури, регіону, бізнес-підрозділу та організаційної ієрархії. Користувачі без необхідних дозволів за замовчуванням не отримують доступу до кейсів, що містять конфіденційну інформацію.
Для забезпечення можливості аудиту дії користувачів фіксуються в журналі аудитора та журналі подій, тоді як звіти по кейсах дозволяють об’єднати оригінальне повідомлення, листування, файли, залучені сторони, інформацію про розслідування та рішення керівництва у структурований запис.
Ethicontrol також підтримує безпечне спілкування з заявниками, включаючи шаблони повідомлень та автоматичний переклад, що допомагає комплаєнс-командам здійснювати подальший супровід без перенесення конфіденційної комунікації в окремі інструменти.
Системи управління інформаційною безпекою та конфіденційністю компанії сертифіковані за стандартами ISO 27001 та ISO 27701, що забезпечує додатковий рівень впевненості для організацій, які оцінюють заходи контролю безпеки та конфіденційності.
Для середніх компаній ЄС результатом є єдине середовище для прийому повідомлень про порушення, управління розслідуваннями, контролю доступу, автоматизації повторюваних завдань та ведення документації, необхідної для забезпечення послідовних комплаєнс-процесів.
Вибір відповідного програмного забезпечення для внутрішнього інформування
Програмне забезпечення для внутрішніх повідомлень має не лише надавати співробітникам можливість повідомляти про проблеми.
Для середніх підприємств ЄС відповідна платформа повинна поєднувати безпечне інформування, заходи щодо забезпечення конфіденційності, автоматизацію робочих процесів, контроль доступу, надійний журнал аудитора та структурований кейс-менеджмент, залишаючись при цьому зручною в управлінні для комплаєнс-команди, відповідальної за її функціонування.
Найкращим початком є аналіз вимог компанії щодо повідомлень, юридичних зобов’язань, організаційної структури, мов, процесу розслідування та наявних ресурсів. На основі цього компанії можуть оцінити, чи підтримує платформа весь життєвий цикл повідомлень, а не зосереджуватися лише на каналах для повідомлень.