


Oprogramowanie do wewnętrznego raportowania dla średnich przedsiębiorstw w UE powinno zapewniać bezpieczne i poufne kanały raportowania, ustrukturyzowane zarządzanie sprawami, automatyzację przepływu pracy, dostęp oparty na rolach, niezawodne ścieżki audytu oraz narzędzia wspierające stosowne wymogi dotyczące sygnalizowania nieprawidłowości i ochrony danych.
Właściwy system powinien obejmować cały cykl raportowania — od otrzymania zgłoszenia, przez przypisanie odpowiedzialności, zbadanie sprawy, komunikację ze zgłaszającym, dokumentowanie decyzji, po wdrażanie działań korygujących.
Co powinno robić oprogramowanie do raportowania wewnętrznego?
Dedykowane wewnętrzne rozwiązanie do raportowania łączy bezpieczną komunikację ze zorganizowanymi przepływami pracy, kontrolą poufności, zarządzaniem sprawami i ścieżkami audytu. Dla zespołów ds. zgodności może to oznaczać różnicę między zwykłym otrzymaniem raportu a spójnym zarządzaniem nim od momentu jego przyjęcia do rozwiązania.
Skuteczny system raportowania powinien pomóc organizacji:
- odbierać raporty za pośrednictwem bezpiecznych kanałów;
- chronić tożsamość i poufność reporterów;
- komunikować się z reporterami w trakcie śledztwa;
- przydzielać sprawy odpowiedzialnym menedżerom;
- ustalaj terminy i przypomnienia;
- automatyzacja powtarzających się etapów przepływu pracy;
- ograniczyć dostęp do poufnych informacji;
- utrzymywać pełną ścieżkę audytu; i
- dokumentować dochodzenia i ich wyniki.
Możliwości te są szczególnie ważne, gdy raporty zawierają dane osobowe, oskarżenia pod adresem pracowników lub kierowników bądź informacje, które mogą stwarzać ryzyko prawne lub narażać reputację.
Czego wymaga dyrektywa UE w sprawie sygnalistów?
 Dyrektywa UE w sprawie sygnalistów ustanawia wspólną podstawę dla wewnętrznych procedur zgłaszania nieprawidłowości w całej UE. Zasadniczo nakłada ona na podmioty prawne sektora prywatnego zatrudniające co najmniej 50 pracowników obowiązek ustanowienia wewnętrznych kanałów zgłaszania nieprawidłowości.
Firmy zatrudniające od 50 do 249 pracowników mogą dzielić się pewnymi zasobami w celu przyjmowania raportów i przeprowadzania dochodzeń, jednocześnie ponosząc odpowiedzialność za zachowanie poufności, przekazywanie opinii i reagowanie na zgłaszane naruszenia.
Wewnętrzne procedury zgłaszania muszą chronić poufność osoby zgłaszającej i innych osób wymienionych w zgłoszeniu oraz uniemożliwiać dostęp do niego osobom nieupoważnionym.
Powinni także potwierdzić odbiór zgłoszenia w ciągu siedmiu dni , wyznaczyć bezstronną osobę lub dział, który zajmie się dalszymi działaniami, utrzymywać kontakt ze zgłaszającym i przekazać opinię w rozsądnym terminie nie dłuższym niż trzy miesiące .
Dyrektywa wymaga również wprowadzenia kanałów umożliwiających składanie pisemnych lub ustnych sprawozdań, przy czym składanie ustnych sprawozdań będzie możliwe za pośrednictwem telefonu lub innych systemów głosowych.
Te wymogi sprawiają, że sam proces zgłaszania jest równie ważny, jak początkowy kanał zgłaszania. Przedsiębiorstwa z UE powinny również uwzględnić przepisy krajowe wdrażające dyrektywę w każdym kraju, w którym prowadzą działalność.
Na co powinny zwracać uwagę średnie przedsiębiorstwa w UE?
1. Bezpieczne i poufne kanały zgłaszania
Zaufanie jest podstawą raportowania wewnętrznego. Pracownicy i inne zainteresowane strony powinny rozumieć, w jaki sposób chronione są ich informacje oraz czy mogą zgłaszać je anonimowo lub poufnie.
Platforma do zgłaszania incydentów powinna zapewniać bezpieczne kanały i umożliwiać organizacjom utrzymywanie kontaktu ze zgłaszającym przez cały proces. W przypadku możliwości anonimowego zgłaszania incydentów, zgłaszający powinni mieć możliwość kontynuowania komunikacji z zespołem reagowania bez zbędnego ujawniania swojej tożsamości.
Firmy dbające o prywatność i poufność powinny zatem wyjść poza standardowe szyfrowanie i zastanowić się, czy cały proces raportowania jest zaprojektowany w taki sposób, aby zminimalizować konieczność niepotrzebnej identyfikacji i ujawniania danych.
2. Automatyzacja przepływu pracy
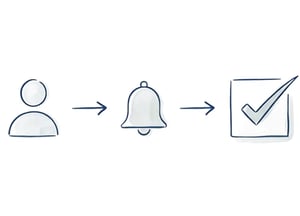 Otrzymanie raportu to dopiero początek. Zespoły ds. zgodności potrzebują spójnego procesu obejmującego triaż, przypisanie, dochodzenie, eskalację, działania następcze i zamknięcie sprawy.
Nowoczesne oprogramowanie do raportowania wewnętrznego pozwala na automatyzację takich zadań, jak:
- wyznaczenie odpowiedzialnego menedżera ds. danej sprawy;
- ustalanie terminów;
- wysyłanie przypomnień i powiadomień;
- zmieniające się priorytety lub statusy;
- raporty trasowania na podstawie kategorii, lokalizacji lub jednostki biznesowej;
- uruchamianie procedur eskalacji; i
- uruchamianie wstępnie zdefiniowanych przepływów prac dochodzeniowych.
Ten rodzaj automatyzacji przepływu pracy jest szczególnie cenny dla firm średniej wielkości, w których zespoły ds. zgodności często muszą zarządzać rosnącą liczbą obowiązków bez konieczności ponoszenia znacznych nakładów administracyjnych.
Automatyzacja nie powinna zastępować oceny zgodności. Jej celem jest ujednolicenie powtarzalnych procesów i zapobieganie pomijaniu ważnych kroków lub terminów.
3. Silna kontrola dostępu
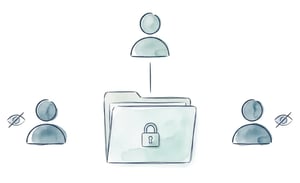 Raporty poufne nie powinny być automatycznie widoczne dla wszystkich osób w organizacji.
Szukaj oprogramowania, które obsługuje dostęp oparty na rolach i umożliwia ograniczenie przypadków zgodnie ze strukturą organizacyjną, regionem, działem, procedurą lub odpowiedzialnością indywidualną.
Kontrola dostępu staje się szczególnie ważna, gdy zgłoszenie dotyczy kadry kierowniczej wyższego szczebla, samego zespołu ds. zgodności z przepisami lub innej osoby, która normalnie miałaby dostęp do raportów. System powinien umożliwiać ograniczenie lub przekierowanie takich przypadków bez zbędnego ujawniania poufnych informacji.
4. Niezawodne ślady audytu
Skuteczny system raportowania powinien zawierać przejrzysty zapis tego, co wydarzyło się w każdej sprawie.
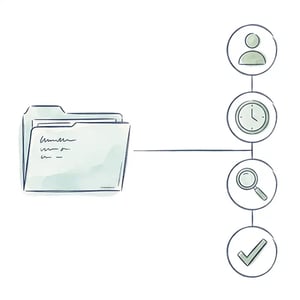 Ślady audytu powinny dokumentować istotne działania, takie jak zadania, zmiany statusu, dostęp, decyzje, kroki dochodzeniowe i działania następcze. Powinny również umożliwiać ustalenie, kiedy nastąpiło działanie i kto je wykonał.
Dla specjalistów ds. zgodności zapewnia to istotny poziom odpowiedzialności i ułatwia zarządzanie wewnętrznymi przeglądami, audytami i zapytaniami regulacyjnymi.
Ustrukturyzowany ślad audytu zmniejsza również konieczność korzystania z fragmentarycznych wiadomości e-mail, arkuszy kalkulacyjnych lub ręcznie prowadzonych rejestrów.
5. Prywatność, bezpieczeństwo i zgodność z przepisami
W przypadku przedsiębiorstw z UE prywatność i bezpieczeństwo należy oceniać na poziomie organizacyjnym, technicznym i funkcjonalnym.
Firmy powinny rozważyć, w jaki sposób dostawca radzi sobie z:
- dane osobowe i wrażliwe;
- szyfrowanie;
- uwierzytelnianie użytkowników;
- dostęp oparty na rolach;
- przechowywanie danych;
- hosting i przetwarzanie danych;
- reagowanie na incydenty; i
- zarządzanie prywatnością.
Obowiązki wynikające z RODO oraz obowiązujące krajowe przepisy dotyczące sygnalizowania nieprawidłowości powinny stanowić część tej oceny. Certyfikaty takie jak ISO 27001 dla zarządzania bezpieczeństwem informacji i ISO 27701 dla zarządzania informacjami o prywatności mogą stanowić dodatkowy dowód na to, jak dostawca zarządza bezpieczeństwem i prywatnością. Nie powinny one jednak być traktowane jako substytut własnej oceny prawnej organizacji.
Praktyczny przewodnik decyzyjny
Oceniając oprogramowanie do raportowania wewnętrznego w średniej wielkości przedsiębiorstwie z UE , należy zadać sobie pięć praktycznych pytań:
| Wymóg | Na co zwrócić uwagę |
|---|---|
| Kanały raportowania | Bezpieczne, dostępne, wielojęzyczne i anonimowe lub poufne opcje raportowania |
| Automatyzacja przepływu pracy | Przydzielanie spraw, terminy, powiadomienia, eskalacja, kierowanie i automatyzacja |
| Prywatność i poufność | Ograniczony dostęp, ochrona osób zgłaszających, bezpieczna komunikacja i minimalizacja danych |
| Ślady audytu | Szczegółowe i przeszukiwalne zapisy dotyczące aktywności w sprawie, dostępu, decyzji i działań następczych |
| Dopasowanie zgodności | Wsparcie dla procesów dyrektywy UE w sprawie sygnalistów, wymogów RODO i stosownych przepisów krajowych |
Celem nie jest wybór platformy z najdłuższą listą funkcji. Chodzi o znalezienie systemu, który będzie w stanie zarządzać całym cyklem raportowania, a jednocześnie będzie praktyczny, biorąc pod uwagę wielkość i zasoby zespołu ds. zgodności.
W jaki sposób Ethicontrol spełnia te wymagania
Ethicontrol łączy w jednej platformie kanały raportowania, zarządzanie sprawami, przepływy prac dochodzeniowych, automatyzację, kontrolę dostępu i możliwość audytu.
W celu automatyzacji przepływu pracy zespoły ds. zgodności mogą tworzyć reguły, które automatycznie kierują sprawy , przydzielają głównych śledczych , zmieniają priorytety lub statusy , stosują procedury i uruchamiają predefiniowane scenariusze. Sprawy mogą być również eskalowane, gdy w sprawę zaangażowany jest normalny zespół reagowania lub kierownictwo.
W celu zapewnienia prywatności i poufności , Ethicontrol korzysta z kontroli dostępu opartej na rolach . Dostępem można zarządzać na poziomie sprawy lub zgodnie z procedurą, regionem, jednostką biznesową i hierarchią organizacyjną. Użytkownicy bez wymaganych uprawnień domyślnie nie otrzymują dostępu do poufnych spraw.
W celu zapewnienia możliwości audytu działania użytkowników są rejestrowane w dziennikach audytu i aktywności spraw , natomiast raporty spraw mogą zawierać w ustrukturyzowanym rejestrze dane dotyczące oryginalnego zgłoszenia, komunikacji, plików, stron zaangażowanych, informacji z dochodzenia i decyzji kierownictwa.
Platforma Ethicontrol obsługuje również bezpieczną komunikację ze zgłaszającymi z poziomu środowiska zarządzania sprawami , w tym szablony wiadomości i automatyczne tłumaczenia , pomagając zespołom ds. zgodności z przepisami w utrzymaniu ciągłości działań bez konieczności przenoszenia poufnej komunikacji do oddzielnych narzędzi.
Systemy zarządzania bezpieczeństwem informacji i prywatnością firmy posiadają certyfikaty ISO 27001 i ISO 27701 , co zapewnia organizacjom oceniającym środki kontroli bezpieczeństwa i prywatności dodatkową warstwę zabezpieczeń.
Dla średniej wielkości przedsiębiorstw z UE rezultatem jest pojedyncze środowisko umożliwiające zgłaszanie zastrzeżeń, zarządzanie dochodzeniami, kontrolowanie dostępu, automatyzowanie powtarzających się zadań i prowadzenie rejestrów niezbędnych do zapewnienia spójności procesów zgodności.
Wybór odpowiedniego oprogramowania do raportowania wewnętrznego
Oprogramowanie do wewnętrznego raportowania powinno oferować więcej niż tylko miejsce, w którym pracownicy mogą zgłaszać swoje obawy.
W przypadku średnich przedsiębiorstw w UE odpowiednia platforma powinna łączyć w sobie bezpieczne raportowanie, ochronę poufności, automatyzację przepływu pracy, kontrolę dostępu, niezawodne ścieżki audytu i ustrukturyzowane zarządzanie sprawami, a jednocześnie być łatwa w obsłudze dla zespołu ds. zgodności odpowiedzialnego za jej obsługę.
Najlepszym punktem wyjścia jest analiza wymagań firmy w zakresie raportowania, obowiązków prawnych, struktury organizacyjnej, języków, procesu dochodzeniowego i dostępnych zasobów zgodności. Na tej podstawie firmy mogą ocenić, czy platforma obsługuje cały cykl raportowania, zamiast skupiać się wyłącznie na kanale raportowania.