


El software de informes internos para empresas medianas de la UE debe proporcionar canales de denuncia seguros y confidenciales, gestión estructurada de casos, automatización del flujo de trabajo, acceso basado en roles, registros de auditoría fiables y herramientas que respalden los requisitos aplicables en materia de denuncia de irregularidades y protección de datos.
El sistema adecuado debe abarcar todo el ciclo de vida de la denuncia, desde la recepción de la queja hasta la asignación de responsabilidades, la investigación del caso, la comunicación con el denunciante, la documentación de las decisiones y el seguimiento de las medidas correctivas.
¿Qué funciones debería tener el software de informes internos?
Una solución interna de informes especializada combina comunicación segura con flujos de trabajo estructurados, controles de confidencialidad, gestión de casos y registros de auditoría. Para los equipos de cumplimiento normativo, esto puede marcar la diferencia entre simplemente recibir un informe y gestionarlo de forma coherente desde su recepción hasta su resolución.
Un sistema de informes eficaz debería ayudar a una organización a:
- recibir informes a través de canales seguros;
- proteger la identidad y la confidencialidad de los periodistas;
- comunicarse con los periodistas a lo largo de una investigación;
- asignar casos a los gerentes responsables;
- establecer plazos y recordatorios;
- automatizar los pasos recurrentes del flujo de trabajo;
- restringir el acceso a información confidencial;
- mantener un registro de auditoría completo; y
- documentar las investigaciones y sus resultados.
Estas capacidades son especialmente importantes cuando los informes contienen datos personales, acusaciones contra empleados o gerentes, o información que podría generar riesgos legales o para la reputación.
¿Qué exige la Directiva de la UE sobre la protección de los denunciantes?
 La Directiva de la UE sobre la protección de los denunciantes establece un marco común para los procedimientos internos de denuncia en toda la UE. Por lo general, exige que las entidades jurídicas del sector privado con 50 o más trabajadores establezcan canales internos de denuncia.
Las empresas con entre 50 y 249 trabajadores pueden compartir ciertos recursos para recibir informes y realizar investigaciones, manteniendo la responsabilidad de la confidencialidad, la retroalimentación y la resolución de las infracciones denunciadas.
Los procedimientos internos de denuncia deben proteger la confidencialidad del denunciante y de las demás personas mencionadas en el informe, e impedir que personal no autorizado acceda al mismo.
También deberán acusar recibo en un plazo de siete días , designar a una persona o departamento imparcial para que realice el seguimiento, mantener la comunicación con el denunciante y proporcionar comentarios en un plazo razonable no superior a tres meses .
La Directiva también exige que existan canales que permitan la presentación de informes escritos u orales, pudiendo realizarse los informes orales por teléfono u otros sistemas de voz.
Estos requisitos hacen que el proceso de notificación sea tan importante como el canal de notificación inicial. Las empresas de la UE también deben tener en cuenta la legislación nacional que implementa la Directiva en cada país donde operan.
¿Qué deben buscar las empresas medianas de la UE?
1. Canales de denuncia seguros y confidenciales
La confianza es fundamental para la presentación de informes internos. Los empleados y demás partes interesadas deben comprender cómo se protege su información y si pueden informar de forma anónima o confidencial.
Una plataforma de denuncia debe proporcionar canales seguros y permitir que las organizaciones mantengan la comunicación con el denunciante durante todo el proceso. Cuando se permita la denuncia anónima, los denunciantes deben poder seguir comunicándose con el equipo de respuesta sin revelar innecesariamente su identidad.
Para las empresas que evalúan la privacidad y la confidencialidad , es importante ir más allá del cifrado estándar y considerar si todo el proceso de elaboración de informes está diseñado para minimizar la identificación innecesaria y la exposición de datos.
2. Automatización del flujo de trabajo
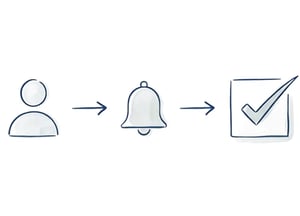 Recibir un informe es solo el comienzo. Los equipos de cumplimiento necesitan un proceso coherente para la clasificación, asignación, investigación, escalamiento, seguimiento y cierre.
El software moderno de informes internos puede automatizar tareas como:
- asignar un gestor de casos responsable;
- establecer plazos;
- enviar recordatorios y notificaciones;
- cambios de prioridades o estados;
- Informes de enrutamiento basados en categoría, ubicación o unidad de negocio;
- desencadenando procedimientos de escalamiento; y
- iniciar flujos de trabajo de investigación predefinidos.
Este tipo de automatización del flujo de trabajo es especialmente valiosa para las empresas medianas, donde los equipos de cumplimiento normativo a menudo necesitan gestionar responsabilidades cada vez mayores sin añadir una carga administrativa significativa.
La automatización no debe sustituir el criterio de cumplimiento normativo. Su propósito es hacer que los procesos repetitivos sean más consistentes y ayudar a evitar que se pasen por alto pasos importantes o plazos incumplidos.
3. Controles de acceso robustos
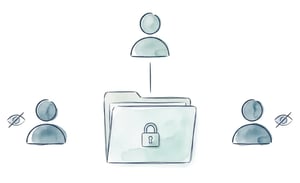 Los informes confidenciales no deberían ser visibles automáticamente para todos los miembros de una organización.
Busque un software que admita el acceso basado en roles y que permita restringir los casos según la estructura organizativa, la región, la división, el procedimiento o la responsabilidad individual.
Los controles de acceso cobran especial importancia cuando un informe concierne a la alta dirección, al propio equipo de cumplimiento normativo o a otra persona que normalmente tendría acceso a los informes. El sistema debe permitir restringir o redirigir estos casos sin exponer innecesariamente información confidencial.
4. Registros de auditoría fiables
Un sistema de informes eficaz debe proporcionar un registro claro de lo sucedido en cada caso.
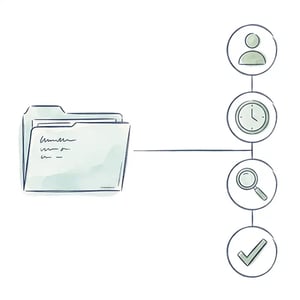 Los registros de auditoría deben documentar la actividad relevante, como asignaciones, cambios de estado, accesos, decisiones, pasos de investigación y acciones de seguimiento. Asimismo, deben permitir determinar cuándo se produjo una acción y quién la realizó.
Para los responsables de cumplimiento normativo, esto proporciona un importante nivel de rendición de cuentas y facilita la gestión de las revisiones internas, las auditorías y las consultas regulatorias.
Un registro de auditoría estructurado también reduce la dependencia de conversaciones de correo electrónico fragmentadas, hojas de cálculo o registros mantenidos manualmente.
5. Privacidad, seguridad y cumplimiento normativo
Para las empresas de la UE, la privacidad y la seguridad deben evaluarse a nivel organizativo, técnico y funcional.
Las empresas deben considerar cómo un proveedor gestiona:
- datos personales y sensibles;
- cifrado;
- autenticación de usuario;
- acceso basado en roles;
- retención de datos;
- alojamiento y procesamiento de datos;
- respuesta ante incidentes; y
- gestión de la privacidad.
Las obligaciones del RGPD y la legislación nacional aplicable en materia de denuncia de irregularidades deben formar parte de esta evaluación. Certificaciones como la ISO 27001 para la gestión de la seguridad de la información y la ISO 27701 para la gestión de la privacidad de la información pueden aportar pruebas adicionales sobre cómo un proveedor gestiona la seguridad y la privacidad. Sin embargo, no deben considerarse un sustituto de la propia evaluación legal de la organización.
Una guía práctica para la toma de decisiones
Al evaluar un software de informes internos para una empresa mediana de la UE , hágase cinco preguntas prácticas:
| Requisito | Qué buscar |
|---|---|
| Canales de información | Opciones de denuncia seguras, accesibles, multilingües y anónimas o confidenciales |
| Automatización del flujo de trabajo | Asignación de casos, plazos, notificaciones, escalamiento, enrutamiento y automatización |
| Privacidad y confidencialidad | Acceso restringido, protección de los denunciantes, comunicación segura y minimización de datos. |
| Registros de auditoría | Registros detallados y consultables de la actividad del caso, el acceso, las decisiones y el seguimiento. |
| Ajuste de cumplimiento | Apoyo en los procesos de la Directiva de la UE sobre protección de denunciantes, los requisitos del RGPD y la legislación nacional pertinente. |
El objetivo no es elegir la plataforma con la lista de funciones más extensa, sino encontrar un sistema que pueda gestionar todo el ciclo de vida de los informes, a la vez que resulte práctico para el tamaño y los recursos del equipo de cumplimiento normativo.
Cómo Ethicontrol cumple con estos requisitos
Ethicontrol integra en una sola plataforma canales de denuncia, gestión de casos, flujos de trabajo de investigación, automatización, control de acceso y capacidad de auditoría.
Para la automatización del flujo de trabajo , los equipos de cumplimiento pueden crear reglas que redirijan automáticamente los casos , asignen investigadores principales , cambien prioridades o estados , apliquen procedimientos y activen escenarios predefinidos. Los casos también pueden escalarse cuando el equipo de respuesta habitual o la gerencia están involucrados en la denuncia.
Para garantizar la privacidad y la confidencialidad , Ethicontrol utiliza un control de acceso basado en roles . El acceso se puede gestionar a nivel de caso o según el procedimiento, la región, la unidad de negocio y la jerarquía organizativa. Los usuarios sin los permisos necesarios no tienen acceso a los casos confidenciales por defecto.
Para facilitar la auditoría , las acciones de los usuarios se registran en los registros de auditoría y de actividad de los casos , mientras que los informes de casos pueden reunir el informe original, las comunicaciones, los archivos, las partes involucradas, la información de la investigación y las decisiones de gestión en un registro estructurado.
Ethicontrol también permite una comunicación segura con los denunciantes desde el entorno de gestión de casos , incluyendo plantillas de mensajes y traducción automática , lo que ayuda a los equipos de cumplimiento a realizar un seguimiento sin tener que trasladar la comunicación confidencial a herramientas separadas.
Sus sistemas de gestión de la seguridad de la información y la privacidad están certificados según las normas ISO 27001 e ISO 27701, lo que proporciona una capa adicional de garantía para las organizaciones que evalúan sus controles de seguridad y privacidad.
Para las empresas medianas de la UE, el resultado es un entorno único para recibir quejas, gestionar investigaciones, controlar el acceso, automatizar tareas recurrentes y mantener los registros necesarios para unos procesos de cumplimiento coherentes.
Cómo elegir el software de informes internos adecuado
El software de informes internos debería hacer algo más que proporcionar a los empleados un lugar donde expresar sus inquietudes.
Para las empresas medianas de la UE, la plataforma adecuada debe combinar informes seguros, garantías de confidencialidad, automatización del flujo de trabajo, controles de acceso, registros de auditoría fiables y una gestión de casos estructurada, sin dejar de ser manejable para el equipo de cumplimiento responsable de su funcionamiento.
El mejor punto de partida es definir los requisitos de información de la empresa, sus obligaciones legales, su estructura organizativa, los idiomas, el proceso de investigación y los recursos de cumplimiento disponibles. A partir de ahí, las empresas pueden evaluar si una plataforma abarca todo el ciclo de vida de la presentación de informes, en lugar de centrarse únicamente en el canal de informes.