


Budowa systemu whistleblowingowego i wewnętrznego raportowania nie jest już opcją — a mimo to wiele takich systemów nadal nie działa w praktyce.
Organizacje wdrażają kanały, polityki i procedury, ale wciąż zmagają się z niską liczbą zgłoszeń, brakiem zaufania i niespójną obsługą spraw. Problem nie leży w compliance, lecz w tym, jak te systemy są zaprojektowane i zarządzane.
Ten przewodnik pokazuje, jak zbudować system whistleblowingowy, który faktycznie działa — od wymogów prawnych i projektowania systemu, przez case management i adopcję, aż po mierzalny wpływ biznesowy.
Spis treści:
- Wymagania dla systemów zgłaszania wewnętrznego
- Dlaczego większość systemów whistleblowingowych zawodzi
- Projektowanie systemu whistleblowingowego
- Jak prawidłowo zaprojektować kanały zgłoszeń
- Ochrona sygnalistów
- Cykl życia sprawy whistleblowingowej
- Zarządzanie sprawami, SLA i współpraca między działami
- Jak zachęcać do zgłaszania bez generowania szumu
- KPI, efektywność i ocena systemu
- ROI, redukcja ryzyka i plan wdrożenia
- Podsumowanie
- FAQ
Wymagania i standardy dla systemów zgłaszania wewnętrznego
Budowa skutecznego systemu whistleblowingowego i zgłaszania wewnętrznego to coś więcej niż spełnienie wymogów regulacyjnych. Chodzi o stworzenie rozwiązania, któremu ludzie realnie ufają i z którego chcą korzystać.
Organizacje działają dziś w środowisku, gdzie krzyżują się trzy obszary: zgodność z przepisami, efektywność operacyjna i kultura organizacyjna. Łącząc wymagania Dyrektywy UE o ochronie sygnalistów z praktycznymi wytycznymi ISO 37002, firmy mogą przejść od formalnego compliance do systemów, które są bezpieczne, transparentne i faktycznie pomagają wykrywać oraz rozwiązywać nieprawidłowości.
Dyrektywa UE o whistleblowingu: kluczowe wymagania dla kanałów wewnętrznych
Dyrektywa UE jasno określa podstawy funkcjonowania systemów zgłaszania w praktyce.
Dla organizacji zatrudniających ponad 50 pracowników oznacza to przede wszystkim jedno: trzeba mieć kanały zgłoszeń, które ludzie są w stanie łatwo znaleźć i z których faktycznie korzystają. Nie chodzi o „formalną skrzynkę” gdzieś w systemie, ale o rozwiązanie widoczne, proste i jednoznacznie przeznaczone do zgłaszania problemów.
Użytkownicy muszą czuć się bezpiecznie. Obejmuje to możliwość anonimowego zgłaszania oraz jasny komunikat, że zgłoszenie nie będzie wiązało się z negatywnymi konsekwencjami.
Kluczowe są też terminy. Jeśli ktoś zgłasza problem i nie otrzymuje żadnej odpowiedzi, zaufanie szybko znika. Dlatego organizacje powinny potwierdzić przyjęcie zgłoszenia na wczesnym etapie oraz przekazać informację zwrotną w rozsądnym czasie — zazwyczaj w ciągu trzech miesięcy.
Istotna jest również niezależność. System nie powinien być obsługiwany przez osoby, które mogą być zaangażowane w zgłaszany problem. A jeśli wewnętrzne rozpatrzenie sprawy nie przynosi efektu, zgłaszający powinien mieć możliwość eskalacji do organów zewnętrznych.
Terminy obsługi zgłoszeń: potwierdzenie i informacja zwrotna
Dyrektywa nie tylko określa, jakie kanały powinny istnieć, ale też jasno wskazuje, jak szybko organizacje powinny reagować.
W praktyce zaczyna się to od prostego, ale kluczowego kroku: potwierdzenia otrzymania zgłoszenia. Zwykle powinno ono nastąpić w ciągu siedmiu dni. Daje to zgłaszającemu sygnał, że jego wiadomość nie zniknęła i że ktoś faktycznie się nią zajmuje.
Kolejnym etapem jest informacja zwrotna. Organizacje powinny przekazać ją w rozsądnym czasie (najczęściej do trzech miesięcy), wyjaśniając, jakie działania zostały podjęte lub co wydarzy się dalej.
Te terminy mają większe znaczenie, niż się wydaje. Opóźnienia lub brak jasnej komunikacji szybko podważają zaufanie do systemu. Regularna i terminowa komunikacja pokazuje, że zgłoszenia są traktowane poważnie i właściwie obsługiwane.
ISO 37002: jak przełożyć wymagania na działający system
ISO 37002 pomaga przełożyć wymagania prawne na rozwiązanie, które działa w codziennej praktyce.
Zamiast skupiać się wyłącznie na compliance, standard pokazuje, jak zbudować system, w którym zgłoszenia są obsługiwane spójnie, bezstronnie i z zachowaniem poufności. Innymi słowy — przechodzisz od „mamy politykę” do „mamy działający proces”.
Standard obejmuje cały cykl życia sprawy (od przyjęcia zgłoszenia po jej zamknięcie) oraz porządkuje role, kanały raportowania i mechanizmy kontroli konfliktu interesów.
Jego największą wartością w praktyce jest nacisk na takie zasady jak zaufanie, ochrona i ciągłe doskonalenie. To nie są abstrakcyjne koncepcje — one realnie wpływają na to, jak system działa i jak jest postrzegany przez użytkowników.
Kontekst lokalny i uwarunkowania prawne
Wymagania dotyczące whistleblowingu znacząco różnią się w zależności od kraju, a ramy UE to tylko część całości.
Choć Dyrektywa UE zapewnia jasne i uporządkowane zasady, inne regiony — takie jak Arabia Saudyjska, ZEA, Kuwejt czy Oman — często podchodzą do tego inaczej. W niektórych przypadkach wymogi są częścią szerszych regulacji, w innych egzekwowanie przepisów dopiero się rozwija lub bywa nierówne.
Dla firm międzynarodowych to realne wyzwanie. Nie da się wdrożyć jednego, identycznego systemu whistleblowingowego we wszystkich krajach i oczekiwać tych samych efektów.
W praktyce zespoły zazwyczaj muszą:
- utrzymać spójne elementy podstawowe (poufność, niezależność, cykl życia sprawy)
- dostosować kanały i komunikację do lokalnych oczekiwań
- uwzględnić lokalne przepisy dotyczące ochrony danych, anonimowości i zakresu zgłoszeń
- dopasować workflowy do różnic w terminach i ograniczeniach prawnych
Istotny jest też aspekt kulturowy. W niektórych regionach zaufanie do wewnętrznych kanałów zgłoszeń jest niższe, dlatego większe znaczenie mają anonimowość i kanały zewnętrzne.
W praktyce najlepiej sprawdza się podejście oparte na jednym globalnym frameworku, który jest następnie adaptowany lokalnie. Dzięki temu organizacja pozostaje zgodna z przepisami — ale co ważniejsze, buduje system, z którego ludzie faktycznie korzystają.
Dlaczego większość systemów whistleblowingowych zawodzi (i jak tego uniknąć)
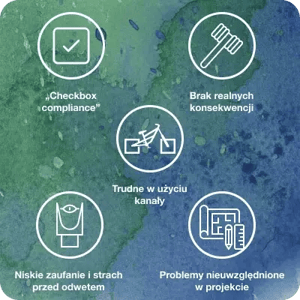
Sam fakt posiadania systemu whistleblowingowego nie oznacza, że on działa.
Wiele organizacji robi wszystko „zgodnie z podręcznikiem” — wdraża kanały, tworzy polityki, definiuje procedury.
Z zewnątrz wszystko wygląda poprawnie. W praktyce jednak ludzie nadal nie zgłaszają problemów.
Dlaczego? Bo system nie został zaprojektowany z myślą o realnych zachowaniach użytkowników.
„Checkbox compliance”: systemy, które istnieją tylko na papierze
To najczęstszy problem.
System istnieje. Jest polityka. Czasem nawet hotline albo formularz. Ale jeśli zapytasz pracowników, jak z tego korzystać — albo czy temu ufają — odpowiedź często jest niejasna.
W praktyce takie systemy zawodzą w bardzo prosty sposób:
- trudno je znaleźć
- nazewnictwo jest nieintuicyjne
- nie wiadomo, co dzieje się po zgłoszeniu
- anonimowość? ludzie w nią nie wierzą
Efekt jest przewidywalny: ludzie milczą.
Żeby to zmienić, trzeba przesunąć punkt ciężkości. Nie „czy mamy system?”, tylko „czy ktoś faktycznie by go użył?”.
To jedno pytanie zmienia wszystko — od sposobu projektowania kanałów po to, jak są komunikowane i utrzymywane.
Słabe egzekwowanie i brak konsekwencji
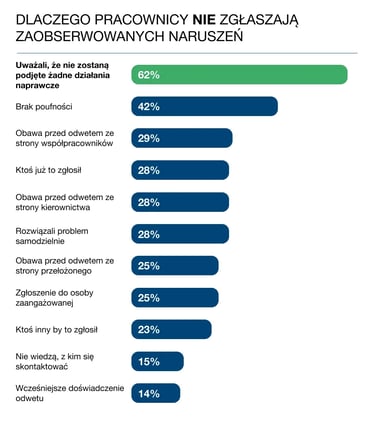
Nawet najlepiej zaprojektowany system nie zadziała, jeśli po zgłoszeniu nic się nie dzieje.
Ludzie zwracają uwagę na efekty. Jeśli sprawy są ignorowane, opóźniane lub rozpatrywane niespójnie, przekaz jest prosty: zgłaszanie niczego nie zmienia.
Wtedy zaczyna znikać zaufanie.
W wielu organizacjach problemem nie jest nawet strach przed odwetem — tylko przekonanie, że i tak nic się nie wydarzy. Pracownicy widzieli to wcześniej albo słyszeli o sprawach, które „utknęły”.
Gdy takie postrzeganie się utrwala, liczba zgłoszeń spada. Nie dlatego, że systemu nie ma — tylko dlatego, że nie wydaje się realny.
Aby to zmienić, organizacje muszą pokazywać efekty. Nie w szczegółach, ale na tyle, by było jasne, że zgłoszenia prowadzą do działań.
Spójne egzekwowanie, jasna odpowiedzialność i widoczne działania następcze budują wiarygodność systemu w dłuższym okresie.
Słaba dostępność i źle zaprojektowane kanały zgłoszeń
Słaba dostępność i nieintuicyjne kanały zgłoszeń tworzą realne bariery.
Jeśli kanały są ukryte, nieczytelne lub dostępne tylko dla wybranych grup, pracownicy i interesariusze po prostu z nich nie korzystają. Często problemem nie jest strach — tylko brak wiedzy, gdzie i jak zgłosić problem.
- niejasne lub zbyt ogólne nazwy kanałów
- niska widoczność (np. brak na stronie internetowej)
- dostęp tylko dla pracowników
- mylące umiejscowienie obok zwykłych kanałów kontaktu
To prowadzi do dwóch efektów: zaniżonej liczby zgłoszeń realnych problemów oraz wzrostu zgłoszeń nieistotnych lub błędnie kierowanych.
Aby kanały działały skutecznie, organizacje powinny:
- zapewnić ich widoczność we wszystkich kluczowych punktach (strona, intranet, onboarding)
- stosować jasne, celowe nazewnictwo (np. „Zgłoś nieprawidłowość” zamiast „Kontakt”)
- umożliwić dostęp wszystkim istotnym interesariuszom, nie tylko pracownikom
- oddzielić kanały whistleblowingowe od ogólnych kanałów komunikacji
Dostępne i dobrze zaprojektowane kanały zmniejszają bariery, poprawiają jakość zgłoszeń i pokazują, że organizacja traktuje problem poważnie.
Brak zaufania i obawa przed działaniami odwetowymi
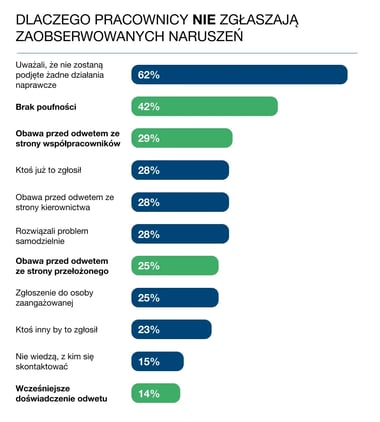
Zaufanie jest kluczowym czynnikiem decydującym o tym, czy ludzie zabiorą głos, czy pozostaną bierni.
Jeśli pracownicy mają poczucie, że ich tożsamość może zostać ujawniona albo że zgłoszenie może się obrócić przeciwko nim, większość po prostu zrezygnuje — nawet jeśli problem jest poważny.
To nie jest tylko kwestia polityk. Chodzi o to, w co ludzie wierzą, że faktycznie wydarzy się po zgłoszeniu.
W praktyce zaufanie buduje się poprzez drobne, ale widoczne sygnały: jasne opcje anonimowości, realną ochronę przed odwetem oraz działania następcze, które pokazują, że ktoś się sprawą zajmuje.
Bez tego system może istnieć — ale nikt nie będzie z niego korzystał.
Jak przekuć problemy w wymagania projektowe
Najprostszy sposób na poprawę systemu whistleblowingowego to zacząć od tego, co już nie działa.
Zamiast traktować problemy — takie jak słaba dostępność, brak egzekwowania czy obawy przed odwetem — jako kwestie poboczne, należy uwzględnić je w samym projekcie systemu.
W praktyce oznacza to proste rzeczy:
- zapewnienie łatwego dostępu do kanałów i jasnego nazewnictwa
- upewnienie się, że użytkownicy rozumieją, jak działa proces
- realne (a nie tylko deklaratywne) zapewnienie anonimowości
- konsekwentne działania następcze, aby zgłoszenia nie „ginęły”
Gdy te podstawy są spełnione, system zaczyna działać inaczej. Przestaje być czymś „na wszelki wypadek”, a staje się narzędziem, z którego ludzie faktycznie korzystają.
Projektowanie systemu whistleblowingowego: zakres, role i governance
System whistleblowingowy nie zaczyna się od narzędzi — zaczyna się od jasności.
Co dokładnie można zgłaszać? Kto może to zrobić? I jak system ma działać w praktyce?
Te pytania są kluczowe. Jeśli fundamenty nie są jasno określone, wszystko inne — kanały, procesy, dochodzenia — szybko staje się chaotyczne.
Jednocześnie system nie może być zamknięty w jednym dziale. Compliance, HR, dział prawny, bezpieczeństwo, audyt wewnętrzny — każdy z nich odgrywa rolę. Wyzwanie polega na tym, aby to współdziałało bez tworzenia konfliktów interesów.
Dlatego wiele organizacji opiera się na modelu międzydziałowym, często zgodnym z koncepcją Three Lines of Defence. Pozwala to zachować równowagę między zaangażowaniem a niezależnością — i sprawia, że system jest postrzegany jako sprawiedliwy.
Określenie zakresu: co można zgłaszać i kto może zgłaszać
Jednym z pierwszych i najważniejszych kroków jest zdefiniowanie zakresu.
Użytkownicy muszą rozumieć, co mogą zgłaszać — i czy w ogóle mają do tego prawo.
W praktyce zakres rzadko ogranicza się tylko do pracowników. Podwykonawcy, dostawcy, partnerzy — wszyscy oni mogą mieć dostęp do informacji o potencjalnych naruszeniach i powinni mieć możliwość ich zgłaszania.
Sam zakres powinien być prosty i konkretny: nadużycia, mobbing, naruszenia prawa, nieetyczne zachowania. Zbyt ogólny zakres powoduje wahanie. Zbyt wąski — sprawia, że istotne problemy nigdy nie wychodzą na jaw.
Dobrze zdefiniowany zakres usuwa bariery. Ludzie wiedzą, co zrobić, kiedy i gdzie.
Role i odpowiedzialności między działami
System whistleblowingowy nie należy do jednego zespołu.
W praktyce zaangażowanych jest kilka funkcji:
- compliance tworzy ramy działania
- HR zajmuje się sprawami pracowniczymi
- dział prawny ocenia ryzyka i aspekty formalne
- audyt wewnętrzny lub bezpieczeństwo zapewniają niezależność tam, gdzie jest potrzebna
Wyzwanie polega nie tylko na przypisaniu ról, ale na ich koordynacji.
Jeśli odpowiedzialności się nakładają lub są niejasne — sprawy się opóźniają albo blokują.
Jeśli wszystko trafia do jednego działu — spada zaufanie.
Dobrze zaprojektowany model międzydziałowy pozwala uniknąć obu problemów. Utrzymuje płynność procesu i jednocześnie zapewnia, że decyzje są wyważone i możliwe do obrony.
Niezależność i zarządzanie konfliktem interesów
Niezależność to obszar, w którym wiele systemów po cichu zawodzi.
Jeśli te same osoby, które mogą być zaangażowane w problem, jednocześnie obsługują zgłoszenie, cały proces traci wiarygodność. Nawet samo wrażenie stronniczości wystarczy, aby zniechęcić do zgłaszania.
Dlatego organizacje muszą jasno rozdzielać role. Osoby przyjmujące, analizujące lub prowadzące sprawę nie powinny mieć interesu w jej wyniku.
W praktyce często oznacza to większą rolę dla takich funkcji jak audyt wewnętrzny czy compliance drugiej linii — zespołów, które mogą spojrzeć na sprawę bardziej obiektywnie.
Gdy niezależność jest wbudowana w system, zaufanie znacząco rośnie. A bez zaufania reszta procesu traci sens.
Model trzech linii obrony w whistleblowingu
Model trzech linii obrony pomaga uporządkować sposób działania systemu w organizacji.
Na podstawowym poziomie chodzi o rozdzielenie odpowiedzialności:
- pierwsza linia (operacyjna) zajmuje się problemami w codziennej działalności
- druga linia (compliance i zarządzanie ryzykiem) ustala zasady i nadzoruje ich stosowanie
- trzecia linia (audyt wewnętrzny) ocenia, czy cały system działa prawidłowo
To rozdzielenie ma kluczowe znaczenie. Zapobiega koncentracji odpowiedzialności w jednym miejscu i ogranicza ryzyko błędów, uprzedzeń czy „ślepych punktów”.
Gdy role są jasno określone i faktycznie przestrzegane, system staje się bardziej zrównoważony. Decyzje łatwiej uzasadnić, a cały proces zyskuje na wiarygodności — zarówno wewnętrznie, jak i na zewnątrz.
Kanały zgłoszeń: jak je zaprojektować, dobrać i zapewnić anonimowość
Kanał zgłoszeń to coś więcej niż punkt kontaktowy.
Jeśli trudno go znaleźć, jest nieintuicyjny albo nie daje poczucia bezpieczeństwa, ludzie po prostu z niego nie skorzystają — niezależnie od tego, jak dobrze wygląda „na papierze”.
Dlatego kanały trzeba projektować pod realne zachowania użytkowników. W zależności od sytuacji ludzie wybierają różne formy zgłoszenia: jedni wolą formularz online, inni telefon, a część nie zgłosi niczego, jeśli anonimowość nie wydaje się wiarygodna.
Zaufanie zależy też od tego, jak kanał jest zbudowany — czy jest wewnętrzny czy zewnętrzny, jak działa anonimowość oraz czy jest dostępny na różnych urządzeniach, w różnych językach i dla różnych grup interesariuszy.
Klucz nie polega na dodawaniu kolejnych kanałów, ale na tym, by były użyteczne, widoczne i wiarygodne.
Minimalny zestaw kanałów: web, telefon, e-mail, spotkanie bezpośrednie
W praktyce jeden kanał nigdy nie wystarcza.
Ludzie zgłaszają problemy w różny sposób — zależnie od kontekstu, pilności i poziomu komfortu. Jeśli dostępna jest tylko jedna opcja, wiele osób po prostu z niej nie skorzysta.
Dlatego większość organizacji łączy kilka kanałów:
- portal webowy do ustrukturyzowanych zgłoszeń
- hotline telefoniczny dla pilnych lub wrażliwych spraw
- e-mail jako znana i łatwa forma kontaktu
- możliwość zgłoszenia bezpośredniego, gdy potrzebna jest rozmowa
Celem nie jest tylko „pokrycie” wszystkich opcji — chodzi o wybór.
Gdy ludzie mogą wybrać formę, która daje im poczucie bezpieczeństwa, znacznie częściej decydują się zgłosić problem. I to właśnie sprawia, że system zaczyna działać.
E-mail jako kanał: vendor, in-house czy forwarding
E-mail to jeden z najbardziej naturalnych kanałów zgłoszeń — i właśnie dlatego może działać dobrze. Kluczowe jest jednak to, jak jest skonfigurowany.
Skrzynka in-house daje większą kontrolę i łatwo integruje się z systemami wewnętrznymi. Jednocześnie często budzi wątpliwości: kto ma do niej dostęp i na ile anonimowość jest realna? Wymaga też stałego zaangażowania zespołów wewnętrznych.
E-mail zarządzany przez dostawcę (vendor) działa inaczej. Może anonimizować zgłoszenia, automatycznie tworzyć sprawy i kierować je bezpośrednio do zabezpieczonego środowiska. Ogranicza to pracę manualną i zmniejsza ryzyka związane z dostępem wewnętrznym.
Forwarding bywa traktowany jako rozwiązanie pośrednie, ale ma swoje ograniczenia. Nawet jeśli wiadomość trafia finalnie do systemu zewnętrznego, może wcześniej przejść przez serwery wewnętrzne — pozostawiając ślady w logach lub metadanych. To moment, w którym poufność może zostać naruszona.
W praktyce kluczowe pytanie brzmi nie „która opcja jest lepsza”, ale jak faktycznie wygląda przepływ wiadomości: kto odbiera ją jako pierwszy, gdzie jest przechowywana i jak trafia do workflow sprawy.
Wybór to zawsze kompromis między kontrolą, zaufaniem i nakładem operacyjnym. Drobne decyzje techniczne mogą znacząco wpłynąć na to, czy użytkownicy będą czuć się bezpiecznie.
Hotline zewnętrzny vs wewnętrzny: kluczowe różnice
Wybór między rozwiązaniem zewnętrznym a wewnętrznym wydaje się prosty — dopóki nie spojrzysz na to z perspektywy użytkownika.
Rozwiązania zewnętrzne są zwykle szybsze do wdrożenia i łatwiejsze do skalowania. Często oferują wiele kanałów od razu i — co ważne — są postrzegane jako bardziej niezależne. To zwiększa skłonność do zgłaszania, bo ludzie nie czują się obserwowani.
Hotline wewnętrzny daje większą kontrolę i lepiej wpisuje się w istniejące procesy. Ma jednak swoją cenę: większe wymagania zasobowe, więcej utrzymania i często niższy poziom zaufania ze strony zgłaszających.

Tu decyzja przestaje być czysto techniczna. Chodzi nie tylko o to, jak system działa, ale jak jest postrzegany. Jeśli ludzie mu nie ufają — nie będą z niego korzystać.
Outsourcing też nie jest idealny. Wymaga budżetu, wprowadza zależność od dostawcy i ogranicza bezpośrednią kontrolę nad częścią procesu. Te kompromisy trzeba świadomie uwzględnić.
Ostatecznie wybór zależy od kontekstu — zasobów, poziomu ryzyka i znaczenia niezależności w organizacji. Nie ma jednej poprawnej odpowiedzi, ale jedna rzecz pozostaje stała: zaufanie zwykle ma większe znaczenie niż kontrola.
Dostępność i objęcie wszystkich interesariuszy
Kanały whistleblowingowe nie powinny być projektowane wyłącznie dla pracowników.
W praktyce znaczna część zgłoszeń pochodzi spoza organizacji — od podwykonawców, dostawców czy partnerów. Jeśli nie mają oni dostępu do systemu, tracisz część obrazu sytuacji.
Dostępność to coś więcej niż samo „posiadanie kanału”. Chodzi o to, czy można z niego faktycznie skorzystać. Oznacza to działanie na różnych urządzeniach, wsparcie wielu języków oraz dostępność we wszystkich regionach, w których działa organizacja.
Jeśli dostęp jest ograniczony lub niewygodny, ludzie po prostu nie będą zgłaszać problemów.
Gdy kanały są łatwe do znalezienia i użycia — dla wszystkich, nie tylko dla zespołów wewnętrznych — zgłoszenia stają się bardziej regularne, a system zaczyna odzwierciedlać rzeczywiste problemy, a nie tylko ich fragment.
Ochrona sygnalistów, poufność i zgodność z przepisami — wyjaśnienie
Ochrona jest tym, co sprawia, że system whistleblowingowy jest użyteczny.
Można mieć kanały, polityki i procedury — ale jeśli ludzie nie czują się bezpiecznie, nie będą zgłaszać.
W praktyce ochrona wynika z kilku elementów: sposobu zapewnienia anonimowości, podejścia do działań odwetowych oraz tego, jak bezpiecznie zarządzane są dane. Ważne jest też, jak jasno wszystko to jest komunikowane.
Ludzie nie potrzebują języka prawniczego — chcą rozumieć, co stanie się z ich zgłoszeniem i co stanie się z nimi po jego złożeniu.
Poufność vs anonimowość: różnice prawne i praktyczne
Poufność i anonimowość często są mylone, ale to nie to samo.
Poufność oznacza, że organizacja zna tożsamość zgłaszającego, ale ogranicza dostęp do tej informacji.
Anonimowość idzie dalej — oznacza, że nikt nie jest w stanie zidentyfikować osoby stojącej za zgłoszeniem.
W praktyce ta różnica ma duże znaczenie. Anonimowość zmniejsza obawy i zwiększa skłonność do zgłaszania, zwłaszcza tam, gdzie poziom zaufania jest niski. Poufność ułatwia natomiast komunikację i działania następcze, ale wymaga wysokiego poziomu zaufania do systemu.
Dlatego tak ważne jest jasne wyjaśnienie tych pojęć. Jeśli użytkownicy ich nie rozumieją, często zakładają najgorszy scenariusz — i rezygnują ze zgłoszenia.
Bez odpowiednich zabezpieczeń technicznych i klarownych procesów żadna z tych opcji nie będzie działać skutecznie.
Ochrona przed odwetem w praktyce: polityka, egzekwowanie i wsparcie
Obsługa zgłoszeń oznacza pracę z danymi wrażliwymi — i użytkownicy zwracają uwagę, jak poważnie jest to traktowane.
Dostęp powinien być ograniczony do niewielkiej, jasno określonej grupy. Dane nie powinny być przechowywane dłużej, niż to konieczne. Całość musi być zgodna z obowiązującymi regulacjami, takimi jak GDPR.
Ale poza samym compliance chodzi też o postrzeganie. Jeśli ludzie uważają, że ich dane są dostępne zbyt szeroko lub przechowywane bez ograniczeń, nie będą ufać systemowi.
Proste zasady — kontrola dostępu, jasne reguły retencji, bezpieczne przechowywanie — znacząco zwiększają poczucie bezpieczeństwa.
Wymagania dotyczące ochrony danych: dostęp, retencja i bezpieczeństwo
Handling reports means handling sensitive data — and people notice how seriously this is taken.
Access should be limited to a small, clearly defined group. Data shouldn’t sit in the system longer than necessary. And everything needs to align with applicable regulations, such as GDPR.
But beyond compliance, this is about perception. If people think their data can be accessed too widely or stored indefinitely, they won’t trust the system.
Simple things — controlled access, clear retention rules, secure storage — go a long way in making the system feel safe.
Bezpieczna, dwukierunkowa komunikacja ze zgłaszającymi
Komunikacja nie kończy się w momencie złożenia zgłoszenia.
W wielu przypadkach potrzebne są dalsze działania: doprecyzowanie informacji, dodatkowe szczegóły, kontekst. Jednocześnie zgłaszający oczekują aktualizacji — nawet jeśli są one ograniczone.
Ma to szczególne znaczenie przy zgłoszeniach anonimowych. Jeśli nie ma możliwości odpowiedzi lub zadania pytań, sprawy często się zatrzymują.
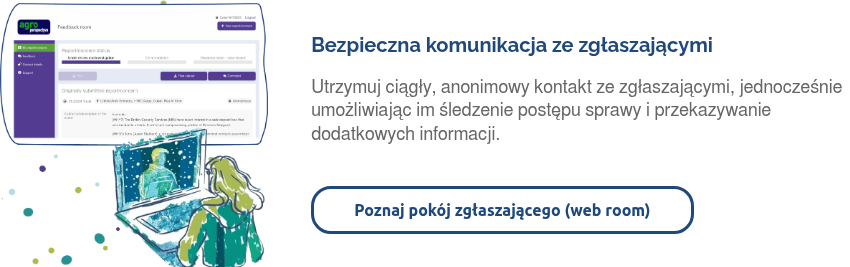
Dlatego bezpieczna komunikacja dwukierunkowa jest kluczowa. Pozwala utrzymać kontakt bez ujawniania tożsamości i daje sygnał, że zgłoszenie nie zostało zignorowane.
Gdy działa dobrze, wzmacnia zaufanie. Gdy nie działa — ludzie zakładają, że ich zgłoszenie po prostu zniknęło.
Cykl życia sprawy whistleblowingowej: od zgłoszenia do rozwiązania
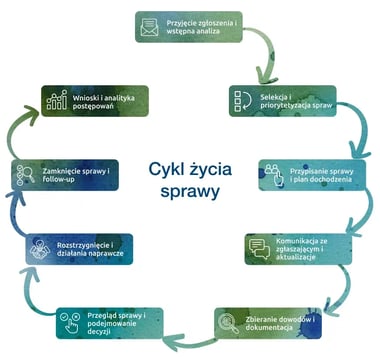
Po otrzymaniu zgłoszenia organizacja potrzebuje jasnego, ustrukturyzowanego sposobu jego obsługi — od przyjęcia aż po zamknięcie sprawy.
Bez określonego cyklu życia sprawy są prowadzone niespójnie, co prowadzi do opóźnień, pomijania ryzyk i utraty zaufania.
Ustrukturyzowany cykl zapewnia spójność, jasno określone odpowiedzialności i właściwą dokumentację decyzji.
Poniżej znajduje się uproszczony przegląd cyklu życia sprawy whistleblowingowej.
Więcej szczegółowych informacji znajdziesz w naszym artykule „Zarządzanie wewnętrznymi dochodzeniami na dużą skalę: od zgłoszenia do rozwiązania”.
 Przyjęcie zgłoszenia i potwierdzenie
Na tym etapie organizacja rejestruje zgłoszenie, tworzy sprawę i przeprowadza wstępną analizę. Celem jest zrozumienie charakteru problemu i potwierdzenie, że zgłoszenie zostało otrzymane.
Potwierdzenie jest kluczowe. Nawet przy zgłoszeniach anonimowych organizacja powinna poinformować o jego przyjęciu i przekazać podstawowe informacje o dalszych krokach. Buduje to zaufanie i pokazuje, że system działa.
 Triage: kategoryzacja i ocena ryzyka
Nie wszystkie zgłoszenia mają ten sam poziom ryzyka. Na etapie triage organizacja ocenia wagę zarzutów, potencjalne ryzyka prawne i compliance oraz pilność sprawy.
Niektóre przypadki wymagają natychmiastowej eskalacji, inne mogą być obsługiwane standardowo.
Skuteczny triage pozwala właściwie alokować zasoby i szybko reagować na najpoważniejsze ryzyka.
 Przypisanie sprawy i kontrola konfliktu interesów
Jasna odpowiedzialność jest niezbędna. Wyznaczony właściciel sprawy odpowiada za koordynację działań i postęp.
Równocześnie należy sprawdzić potencjalne konflikty interesów. Jeśli sprawa dotyczy określonych osób lub działów, może być konieczne jej przekazanie lub eskalacja, aby zapewnić niezależność i obiektywizm.
 Dochodzenie: zbieranie dowodów i dokumentacja
Na tym etapie zbierane są informacje potrzebne do zrozumienia sytuacji.
Może to obejmować analizę dokumentów, danych wewnętrznych oraz przeprowadzanie wywiadów. Wszystkie działania, ustalenia i decyzje powinny być dokumentowane w ramach sprawy.
Szczegółowe workflowy dochodzeniowe oraz najlepsze praktyki znajdziesz w naszym artykule „Zarządzanie wewnętrznymi dochodzeniami na dużą skalę: od zgłoszenia do rozwiązania”.
 Wynik i działania naprawcze
Po zebraniu wystarczających informacji organizacja ocenia ustalenia i podejmuje decyzję.
Działania naprawcze mogą obejmować środki dyscyplinarne, zmiany w politykach, usprawnienia procesów lub dodatkowe szkolenia. Celem jest nie tylko rozwiązanie konkretnej sprawy, ale także zapobieganie podobnym sytuacjom w przyszłości.
 Zamknięcie sprawy i informacja zwrotna
Przed zamknięciem należy upewnić się, że dokumentacja jest kompletna, decyzje zostały zapisane, a działania wdrożone.
Informacja zwrotna dla zgłaszającego jest kluczowa. Nawet przy zgłoszeniach anonimowych bezpieczna komunikacja dwukierunkowa umożliwia przekazanie aktualizacji i utrzymanie zaangażowania.
Ten etap wzmacnia zaufanie do systemu i zwiększa prawdopodobieństwo, że w przyszłości użytkownicy będą zgłaszać kolejne problemy.
Operowanie na większą skalę: zarządzanie sprawami, SLA i współpraca między działami
Sytuacja szybko się zmienia, gdy rośnie liczba spraw.
To, co działa przy kilku zgłoszeniach miesięcznie, przestaje działać przy większej skali. Więcej spraw, więcej regionów, więcej zaangażowanych osób — i nagle proces staje się trudny do kontrolowania.
W tym momencie system whistleblowingowy przestaje być tylko kanałem zgłoszeń. Staje się workflowem.
Sprawy potrzebują jasnego właściciela. Terminy muszą być określone. Różne zespoły muszą współpracować bez wzajemnego blokowania się. Bez odpowiednich narzędzi trudno to wszystko śledzić.
W tym miejscu struktura przestaje być opcją — staje się koniecznością. Bez niej nawet dobrze zaprojektowany system zaczyna się rozpadać pod presją.
Model odpowiedzialności i struktura RACI
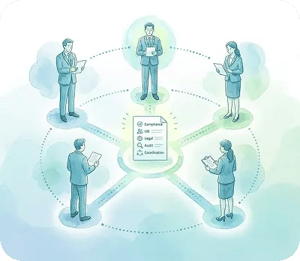
Zarządzanie sprawami zaczyna się psuć w momencie, gdy nie ma jasnej odpowiedzialności.
Sprawy whistleblowingowe rzadko pozostają w jednym dziale. W zależności od sytuacji angażowane są compliance, dział prawny, HR, bezpieczeństwo czy audyt wewnętrzny.
I właśnie tutaj pojawia się problem. Bez jasno określonych ról sprawy się opóźniają, dublują lub „giną” między zespołami.
Prosty model odpowiedzialności pozwala tego uniknąć. Wiele organizacji korzysta ze struktury RACI, która określa:
- kto jest odpowiedzialny za wykonanie (Responsible)
- kto podejmuje decyzje (Accountable)
- kto powinien być zaangażowany (Consulted)
- kto powinien być informowany (Informed)
W praktyce oznacza to model międzydziałowy, często oparty natrzech liniach obrony. Pozwala to utrzymać płynność procesu i jednocześnie zachować niezależność.
Zarządzanie SLA na etapach sprawy
Wraz ze wzrostem liczby spraw kluczowe stają się szybkość i spójność działania.
Organizacje powinny określić jasne poziomy SLA dla każdego etapu cyklu życia sprawy — od potwierdzenia zgłoszenia, przez dochodzenie, aż po zamknięcie.
Bez jasno zdefiniowanych terminów sprawy mogą pozostawać nierozwiązane przez długi czas, co zwiększa ryzyko prawne i reputacyjne.
Typowe punkty kontrolne SLA obejmują:
- potwierdzenie otrzymania zgłoszenia
- triage i priorytetyzację
- postęp dochodzenia
- zamknięcie sprawy
Monitorowanie SLA nie tylko poprawia czas reakcji, ale też buduje odpowiedzialność między zespołami i daje mierzalne wskaźniki efektywności systemu.
Złożoność wielojurysdykcyjna i poziom grupy
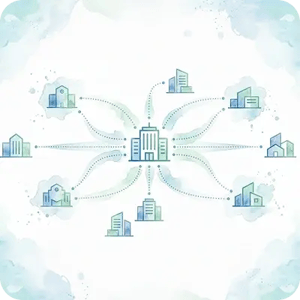
Sytuacja komplikuje się, gdy organizacja działa w wielu krajach.
Każda jurysdykcja ma własne regulacje — i nie zawsze są one spójne. Różnice mogą dotyczyć:
- terminów obsługi zgłoszeń
- przechowywania i ochrony danych
- anonimowości i poufności
- praw pracowników
To, co działa w jednym kraju, może nie działać w innym.
Jednocześnie centrala nadal potrzebuje pełnej widoczności. Zespoły muszą rozumieć, co dzieje się w całej organizacji, a nie tylko w poszczególnych jednostkach.
Tu pojawia się napięcie: lokalny compliance vs globalny nadzór.
W praktyce działa jedno podejście — standaryzacja rdzenia procesu i jego lokalna adaptacja tam, gdzie jest to konieczne. Pozwala to zachować spójność bez naruszania lokalnych wymagań.
Systemy case management: statusy, zadania i ścieżka audytowa
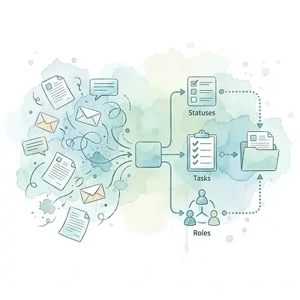
W pewnym momencie arkusze i e-maile przestają wystarczać.
Przy większej liczbie spraw ręczne zarządzanie szybko staje się chaotyczne. Sprawy się gubią, odpowiedzialności się rozmywają, a całość traci przejrzystość.
Wtedy potrzebny jest system case management, który porządkuje proces i centralizuje wszystkie działania.
W praktyce oznacza to:
- jasno zdefiniowane statusy spraw (np. nowe, w trakcie analizy, w dochodzeniu, zamknięte)
- przypisywanie i śledzenie zadań
- kontrolę dostępu opartą na rolach
- pełną ścieżkę audytową wszystkich działań i decyzji
Bez takiej struktury zespoły szybko tracą kontrolę nad procesem. A wtedy spada spójność — i znacznie trudniej uzasadnić decyzje podczas audytów.
W tle jest też decyzja strategiczna: budować system wewnętrznie czy korzystać z rozwiązania zewnętrznego?
To wpływa nie tylko na operacje, ale też na skalowalność, zaufanie i postrzeganą niezależność systemu.
W wielu przypadkach outsourcing zmniejsza obciążenie operacyjne i zwiększa zaufanie — szczególnie tam, gdzie kluczowe są anonimowość i niezależność.
Zwiększanie adopcji: jak zachęcać do zgłaszania bez tworzenia szumu
Nawet najlepiej zaprojektowany system whistleblowingowy nie zadziała, jeśli nikt z niego nie korzysta.
Zachęcanie do zgłaszania to nie tylko udostępnienie kanałów — chodzi o budowanie zaufania, jasne oczekiwania i sprawienie, by system był dostępny i sensowny dla użytkowników. Jednocześnie trzeba unikać „szumu” — zgłoszeń nieistotnych, niskiej jakości lub źle skierowanych, które przeciążają system.
Dlaczego pracownicy nie zgłaszają: strach vs poczucie bezsensu
Pracownicy unikają zgłaszania z dwóch głównych powodów: strachu i poczucia bezsensu.
Strach dotyczy odwetu, utraty reputacji lub ujawnienia tożsamości.
Poczucie bezsensu to przekonanie, że nawet jeśli zgłoszenie zostanie złożone, nic się nie wydarzy.
Oba czynniki są równie niebezpieczne. Jeśli ludzie nie ufają systemowi lub nie wierzą w realne działania, liczba zgłoszeń pozostanie niska — niezależnie od liczby kanałów.
Organizacje muszą aktywnie pokazywać, że zgłoszenia prowadzą do efektów — poprzez konkretne działania, zaangażowanie liderów i konsekwentny follow-up.
Kampanie informacyjne i komunikacja wewnętrzna
Samo wdrożenie systemu nie oznacza, że ludzie wiedzą o jego istnieniu.
W wielu firmach pracownicy albo nie znają kanałów zgłoszeń, albo nie rozumieją, jak działają. A jeśli coś jest niejasne — najczęściej nic nie robią.
Jednorazowa komunikacja nie wystarczy. Ludzie zapominają, ignorują albo nie widzą związku z codzienną pracą.
Dlatego świadomość trzeba budować stale: szkolenia, komunikaty wewnętrzne, proste przypomnienia, materiały wizualne.
Równie ważne jest to, co komunikujesz:
- co można zgłaszać
- jak działa proces
- co dzieje się po zgłoszeniu
Jeśli to nie jest jasne, pojawiają się dwa problemy: brak zgłoszeń albo zgłoszenia nie na temat.
Ustalanie oczekiwań: anonimowość i proces
Anonimowość ma ogromny wpływ na decyzję o zgłoszeniu.
Ale samo stwierdzenie „możesz zgłaszać anonimowo” nie wystarczy. Ludzie muszą to rozumieć i w to wierzyć — wiedzieć, jak ich tożsamość jest chroniona i co dzieje się „w tle”.
Bez tego pojawia się niepewność, która często wystarcza, by zrezygnować ze zgłoszenia.
Równie ważne są oczekiwania wobec procesu.
Postępowania trwają. Nie wszystkimi informacjami można się dzielić. Czasem potrzebne są dodatkowe dane, zanim sprawa ruszy dalej.
Jeśli to jest jasno komunikowane, spada frustracja. Ludzie wiedzą, czego się spodziewać — a system wydaje się bardziej wiarygodny.
Zapobieganie nadużyciom i zarządzanie nieistotnymi zgłoszeniami
Wraz ze wzrostem liczby zgłoszeń rośnie też ryzyko „szumu” — zgłoszeń nieistotnych, powielonych lub źle skierowanych.
Najczęściej wynika to z:
- niejasnego nazewnictwa kanałów
- braku zrozumienia, co powinno być zgłaszane
- mylenia systemu whistleblowingowego z ogólnymi kanałami kontaktu
Aby temu zapobiec, organizacje powinny:
- jasno określić cel kanałów whistleblowingowych
- dostarczyć proste wytyczne, co kwalifikuje się jako zgłoszenie
- wdrożyć podstawowe mechanizmy filtrowania i triage
Źle zaprojektowane lub źle komunikowane kanały znacząco obniżają skuteczność systemu i generują niepotrzebne obciążenie dla zespołów compliance.
Mierzenie tego, co ma znaczenie: KPI, efektywność i ocena systemu
Nie da się poprawić czegoś, czego się nie mierzy — a whistleblowing nie jest tu wyjątkiem.
Wiele organizacji wdraża kanały zgłoszeń i na tym kończy. Nie sprawdzają, czy system faktycznie działa ani co mówią dane.
Bez metryk wszystko wygląda „w porządku” — dopóki coś się nie wydarzy.
Ale mierzenie to nie tylko liczenie zgłoszeń. Chodzi o zrozumienie, co kryje się za liczbami.
Kluczowe KPI dla systemów whistleblowingowych
Aby zrozumieć działanie systemu, potrzebny jest zestaw podstawowych wskaźników. W praktyce zespoły analizują:
- liczbę otrzymanych zgłoszeń
- czas potwierdzenia i rozwiązania spraw
- wskaźnik potwierdzonych naruszeń (substantiation rate)
- liczbę zgłoszeń dotyczących działań odwetowych
- źródła zgłoszeń (pracownicy vs osoby zewnętrzne, anonimowe vs jawne)
Te wskaźniki dają punkt wyjścia. Pokazują, jak działa system i gdzie mogą pojawiać się problemy.
Same liczby jednak nie wystarczą. Ten sam wynik może oznaczać coś zupełnie innego w zależności od kontekstu — poziomu świadomości, kultury organizacyjnej, komunikacji czy nawet ostatnich wydarzeń w firmie.
Jak poprawnie interpretować metryki
Najczęstszy błąd to traktowanie danych dosłownie, bez kontekstu.
Na przykład:
- niska liczba zgłoszeń może oznaczać brak zaufania, a nie brak problemów
- nagły wzrost zgłoszeń może wynikać z lepszej komunikacji, a nie większego ryzyka
- wysoki wskaźnik potwierdzonych naruszeń może oznaczać, że drobniejsze problemy w ogóle nie są zgłaszane
To moment, w którym wiele zespołów się myli. Widzą liczby, ale nie analizują ich przyczyn.
Aby właściwie interpretować dane, trzeba spojrzeć szerzej:
- jaki jest poziom świadomości systemu wśród pracowników
- jak intensywnie jest komunikowany
- jaka jest kultura organizacyjna
- czy ostatnio zaszły zmiany (np. w zarządzie lub politykach)
Bez tego łatwo wyciągnąć błędne wnioski i działać nie tam, gdzie trzeba.
Identyfikowanie słabych punktów na podstawie danych
Prawidłowo wykorzystane dane stają się narzędziem diagnostycznym.
Zaczynają być widoczne wzorce:
- sprawy, które trwają zbyt długo
- powtarzające się problemy w konkretnych zespołach lub regionach
- obszary z nienaturalnie niską liczbą zgłoszeń
- problemy z eskalacją lub przypisaniem odpowiedzialności
To często subtelne sygnały, ale mają duże znaczenie. Długi czas dochodzeń może wskazywać na brak jasnej odpowiedzialności lub zasobów. Brak zgłoszeń w regionie nie zawsze oznacza brak problemów — czasem oznacza brak zaufania.
W tym momencie dane przestają być reaktywne. Zamiast tylko zamykać sprawy, organizacja zaczyna wcześniej identyfikować ryzyka i pracować nad ich przyczynami.
Self-assessment i ciągłe doskonalenie
Same KPI nie wystarczą. Trzeba co jakiś czas spojrzeć na system całościowo.
- Czy procesy są faktycznie stosowane, czy tylko opisane?
- Czy ludzie rozumieją swoje role?
- Czy sprawy są obsługiwane spójnie?
- Czy pracownicy ufają systemowi na tyle, by z niego korzystać?
To trudniejsze pytania, ale ważniejsze niż same liczby.
Ustrukturyzowany self-assessment pomaga zobaczyć, gdzie system działa, a gdzie tylko sprawia takie wrażenie.
I to nie jest jednorazowe działanie. Wraz z rozwojem organizacji i zmianą wymagań system też musi się zmieniać. Regularne przeglądy pozwalają utrzymać go aktualnym, użytecznym i dopasowanym do rzeczywistości.
Budowa uzasadnienia biznesowego: ROI, redukcja ryzyka i plan wdrożenia
System whistleblowingowy to nie tylko kwestia compliance — to decyzja biznesowa. Jeśli chcesz uzyskać budżet i wsparcie zarządu, musisz jasno odpowiedzieć na jedno pytanie: co firma z tego ma?
W praktyce wartość pojawia się w trzech obszarach: ryzyko, straty i governance. Ale staje się przekonująca dopiero wtedy, gdy pokażesz realne efekty — nie tylko polityki i wymagania.
Wpływ biznesowy: wykrywanie nadużyć i ograniczanie strat
Jedną z najbardziej praktycznych korzyści jest wczesne wykrywanie problemów.
To ludzie wewnątrz i wokół organizacji widzą je jako pierwsi — pracownicy, kontrahenci, partnerzy. Na długo przed audytami czy kontrolami.
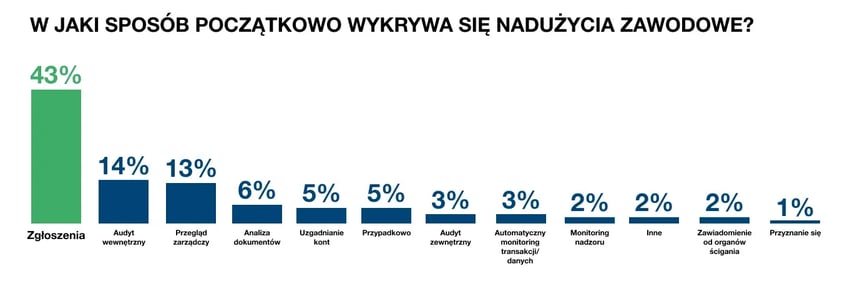
Dlatego kanały zgłoszeń są tak ważne. Pozwalają wychwycić problemy na wczesnym etapie — zanim się rozwiną.
To nie teoria. Znaczna część przypadków nadużyć wychodzi na jaw dzięki zgłoszeniom. Organizacje z działającymi systemami wykrywają problemy szybciej i ponoszą mniejsze straty.
System nie tylko pomaga reagować — pozwala zapobiegać eskalacji.
Redukcja ryzyka prawnego i finansowego
Wczesne wykrywanie to tylko część obrazu. System whistleblowingowy ogranicza też ryzyko prawne — i to często najbardziej odczuwalny efekt.
Jeśli problemy nie są wykrywane lub są źle obsługiwane, konsekwencje mogą być poważne:
- kary od regulatorów
- pozwy sądowe
- straty reputacyjne
- zwiększona kontrola ze strony organów
Większość tych ryzyk narasta stopniowo — aż w końcu coś wychodzi na jaw.
Działający system pozwala wykrywać problemy wcześniej, właściwie je badać i pokazać regulatorom, że organizacja ma realne mechanizmy kontroli.
W wielu krajach taki system jest obowiązkowy. Ale jeszcze ważniejsze jest to, jak działa w praktyce. Sposób obsługi zgłoszeń może wpływać na wynik sprawy równie mocno jak sam problem.
Wartość dla ESG, CSR i governance
Systemy whistleblowingowe stały się częścią szerszego kontekstu — governance i ESG.
Nie są już tylko narzędziem compliance. Pokazują, czy firma działa transparentnie i odpowiedzialnie.
W praktyce wspierają:
- bardziej otwartą kulturę organizacyjną
- większą odpowiedzialność w organizacji
- większe zaufanie pracowników i interesariuszy
Dla inwestorów i partnerów to jasny sygnał: firma poważnie traktuje kwestie etyki i ma mechanizmy radzenia sobie z problemami.
W dłuższej perspektywie oznacza to mniej nieprzewidzianych sytuacji i stabilniejszą reputację.
Plan wdrożenia 30–60–90 dni
Jedną z głównych barier jest przekonanie, że wdrożenie systemu jest skomplikowane i czasochłonne.
W praktyce można je podzielić na jasne etapy:
|
Pierwsze 30 dni:
|
30–60 dni:
|
60–90 dni:
|
|
|
|
Przy uporządkowanym podejściu przejście od koncepcji do działania może być stosunkowo szybkie — szczególnie przy wykorzystaniu gotowych rozwiązań.
Build vs Buy: decyzja strategiczna
Kluczową częścią decyzji jest wybór:budować system wewnętrznie czy skorzystać z rozwiązania zewnętrznego.
Rozwiązanie wewnętrzne (in-house):
- pełna kontrola nad procesem i danymi
- możliwość dopasowania do systemów wewnętrznych
Ale też:
- wymaga zasobów
- wymaga utrzymania
- wymaga kompetencji
- szybsze wdrożenie
- sprawdzone procesy i technologia
- większe zaufanie użytkowników (niezależność)
Wybór zależy od priorytetów, zasobów i dojrzałości organizacji.
W wielu przypadkach outsourcing pozwala zespołom compliance skupić się na tym, co najważniejsze — a nie na budowie i utrzymaniu systemu.
Podsumowanie
System whistleblowingowy nie działa tylko dlatego, że istnieje. Działa wtedy, gdy ludzie mu ufają — i faktycznie z niego korzystają.
W tym miejscu wiele organizacji się zatrzymuje. Spełniają wymagania, wdrażają kanały i tworzą polityki. Ale system nigdy nie staje się realną częścią funkcjonowania firmy.
Różnica leży w egzekucji. W tym, jak przyjmowane są zgłoszenia. Jak prowadzone są sprawy. Jak podejmowane są decyzje. I czy cokolwiek dzieje się po ich podjęciu.
Bez zaufania, dostępności i widocznych działań następczych nawet najbardziej zaawansowany system nie przyniesie rezultatów.
Jeśli jednak wszystko działa jak należy, rola whistleblowingu się zmienia. Przestaje być formalnością, a staje się narzędziem praktycznym — wczesnym sygnałem ostrzegawczym, sposobem wykrywania ryzyk i realnym wsparciem w usprawnianiu organizacji.
Dlatego właściwe pytanie nie brzmi: czy masz system whistleblowingowy. Tylko: czy on naprawdę działa.